- Google ha cortado la infraestructura de XCPE, un malware preinstalado en más de 1,3 millones de TV Box Android, según sus investigadores.
- La puerta trasera se atribuye con alta confianza a Videostrong Technology, fabricante de Mecool, y servía para vender acceso a redes criminales.
- El malware podía ejecutar comandos, hacer capturas, extraer datos de cuentas y desactivar Google Play Protect sin avisar.
- Como precaución, los usuarios pueden desconectar el equipo de internet y cambiar desde otro dispositivo las contraseñas usadas; restablecer de fábrica no garantiza limpieza.
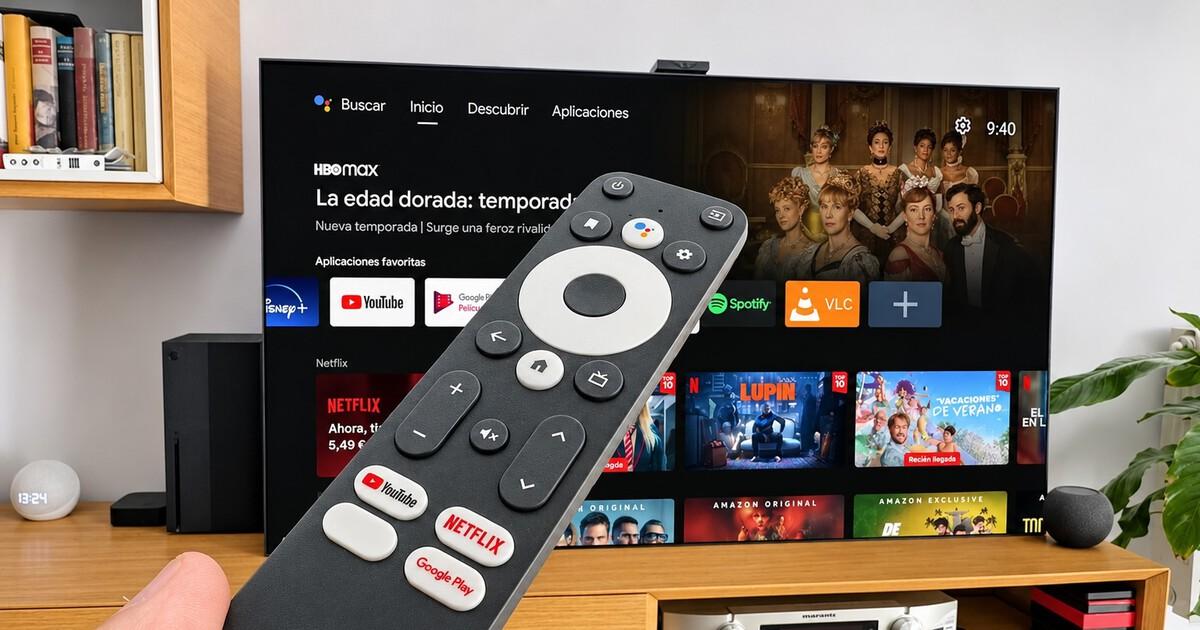
Google ha desmantelado una infraestructura que controlaba más de 1,3 millones de TV Box Android infectados con XCPE, un programa malicioso instalado de fábrica. La puerta trasera permitía a terceros acceder a los equipos y usar sus recursos sin que el propietario lo supiera. La investigación atribuye el desarrollo y la operación a Videostrong Technology, el fabricante chino detrás de la marca Mecool.
El caso no depende de que el usuario instale una aplicación sospechosa: el código viajaba en el firmware y podía cargar módulos adicionales después del primer arranque. Google sostiene que no fue un fallo aislado y que la operación tenía fines económicos. Por eso ha cortado relaciones con el fabricante y le ha prohibido comercializar nuevos equipos con aplicaciones de Google precargadas.
Qué es XCPE y cómo actuaba en los TV Box Android
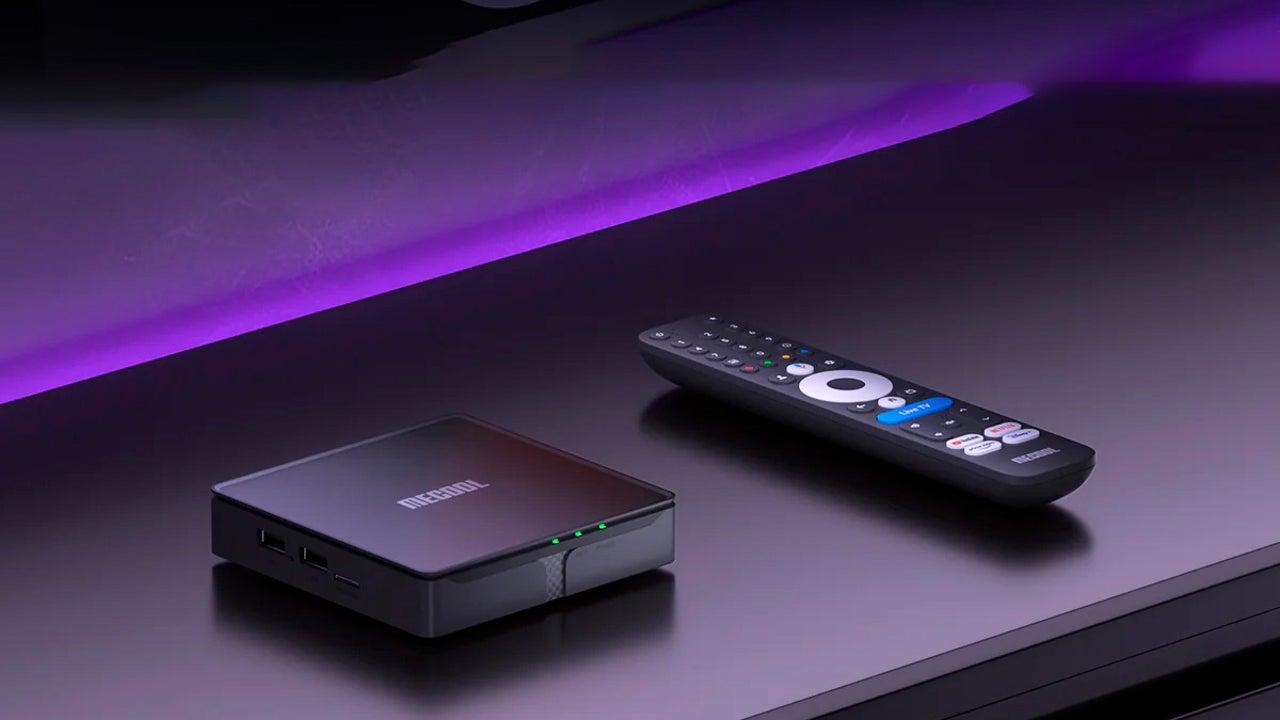
XCPE funcionaba como una puerta trasera integrada en el software de fábrica. Según la investigación, podía instalar aplicaciones sin autorización, ejecutar comandos con privilegios, hacer capturas de pantalla, recoger datos de cuentas y registrar pulsaciones. También podía desactivar Google Play Protect, la capa que verifica aplicaciones en Android.
El negocio consistía en vender acceso a los aparatos infectados a grupos criminales. Esos terceros podían usar los equipos para fraude publicitario, descargar más malware o usar la conexión doméstica de la víctima como intermediaria. Para el usuario, el TV Box podía parecer que funcionaba con normalidad.
Google ha señalado que la campaña «no fue obra de un empleado rebelde ni un error de desarrollo», según la cita recogida en la investigación. La compañía describe una infraestructura propia y configuraciones cambiantes para evitar la detección, con presencia en distintas marcas y modelos de dispositivos Android.

No conviene dar por hecho que un restablecimiento de fábrica resuelve el problema. La puerta trasera podía reinstalarse desde una partición del sistema al reiniciar el aparato, por lo que borrarla desde los ajustes habituales no garantizaba una limpieza real. La alternativa provisional para reducir el riesgo era desconectar la caja de internet.
Por qué Videostrong quedó fuera de los dispositivos certificados
Google considera con un alto grado de confianza que Videostrong desarrolló, desplegó y operó la puerta trasera para obtener beneficios económicos. La compañía ha explicado que algunos equipos vendidos como certificados superaron sus controles porque el código malicioso se cargaba después del primer encendido.
La respuesta de Google no se ha limitado a bloquear servidores. La empresa ha roto relaciones con el fabricante y le ha impedido fabricar nuevos dispositivos con aplicaciones de Google precargadas. Además, dice haber reforzado sus procedimientos de revisión para evitar que se repita ese método de ocultación.
Las medidas contra la infraestructura asociada también buscan cortar el acceso de los ciberdelincuentes a otros 10 millones de dispositivos comprometidos, según las estimaciones de Google. Esa cifra corresponde a redes adicionales y no al número de aparatos infectados por XCPE.
El alcance no se limita a las cajas de televisión. La investigación ha encontrado el programa en dispositivos de telemedicina, máquinas de karaoke y equipos de señalización digital, aunque la mayoría de los afectados eran TV Box Android. Google no ha publicado una lista completa de modelos, por lo que no se puede afirmar que todos los Mecool estén infectados.
¿A quién afecta y qué puede hacer si tiene un Mecool?
Para los usuarios de Mecool, la falta de una relación oficial de modelos afectados impide saber con certeza si su aparato forma parte del problema. Google no ha publicado qué referencias concretas están comprometidas y no se puede afirmar que toda la marca esté infectada. Ante la duda, las recomendaciones disponibles son medidas de precaución, no una solución definitiva confirmada por Google.
- Desconectar el TV Box de internet para cortar la comunicación con servidores externos mientras se aclara el alcance del problema.
- Cambiar las contraseñas que se hayan usado en el aparato desde otro dispositivo, como el móvil o el ordenador.
- No dar por hecho que el restablecimiento de fábrica elimina el malware: puede reinstalarse desde una partición del sistema.
- Mantener el firmware y los parches al día, aunque la actualización por sí sola no garantiza que un equipo ya infectado quede limpio.
Google sostiene que el bloqueo de la infraestructura reduce el control de los atacantes, pero no elimina el malware de los equipos ya vendidos. Para los afectados, la prioridad es evitar que la caja siga conectada a la red doméstica y controlar el uso de internet en casa y revisar las contraseñas utilizadas. Hasta que haya una lista clara de modelos y un método de limpieza fiable, la prudencia pesa más que la comodidad de seguir usando el aparato.
