- GrapheneOS denuncia que Google no publica en AOSP las nuevas APIs y parches de seguridad de Android 17 QPR1, que quedan exclusivos para los Pixel.
- La retención de estos códigos dejaría vulnerables al resto de fabricantes durante unos tres meses, hasta diciembre con la QPR2.
- El proyecto de privacidad ha tenido que aplicar ingeniería inversa para adaptar su sistema y anuncia su alianza con Motorola para futuros dispositivos.
- Desde GrapheneOS consideran que esta práctica de Google es anticompetitiva y perjudica a todo el ecosistema Android.
 La guerra entre GrapheneOS y Google por el control de Android sube de tono. El equipo desarrollador del conocido sistema operativo centrado en la privacidad ha destapado una polémica que afecta a todo el ecosistema Android: aseguran que Google está reteniendo parches de seguridad y nuevas herramientas de desarrollo para dárselas en exclusiva a sus teléfonos Pixel, mientras el resto de fabricantes y proyectos basados en Android se quedan esperando. Lo que parecía una simple actualización trimestral se ha convertido en un serio conflicto de intereses.
GrapheneOS, un proyecto de código abierto y gratuito que busca ofrecer una alternativa a Android sin los servicios de Google preinstalados, ha puesto el foco en la última versión de Android 17 QPR1. Esta actualización, lanzada junto al Pixel Drop de septiembre, incorpora nuevas APIs y correcciones que no se han publicado en el Proyecto de Código Abierto de Android (AOSP). El resultado, según sus responsables, es que los Pixel disfrutan de una ventaja temporal inaceptable sobre el resto.
Un código VIP que ralentiza al resto
El origen del conflicto está en la decisión de Google de no liberar el código fuente de determinados componentes de Android 17 QPR1. Como señalan desde GrapheneOS, es la primera vez desde Android Honeycomb (3.x) que se introducen nuevas APIs para desarrolladores sin ponerlas a disposición de la comunidad en AOSP. Esto significa que las aplicaciones y las funciones asociadas son exclusivas para el sistema operativo Pixel, y el resto de fabricantes no pueden ni siquiera verlas ni usarlas.
La cuestión no es menor. Estas nuevas APIs incluyen parches de seguridad que corrigen vulnerabilidades en componentes estándar de la plataforma Android, es decir, trozos de código que también emplean dispositivos de otras marcas. Según el proyecto, el boletín de seguridad de Pixel de septiembre incluye correcciones adicionales que no aparecen en el boletín general de Android de ese mismo mes. De ahí que GrapheneOS hable de una táctica «muy dudosa» y anticompetitiva, porque los no-Pixel quedan expuestos a fallos conocidos durante un periodo prolongado, en concreto hasta que Google decida publicar todo con la llegada de Android 17 QPR2 prevista para diciembre.
La situación ha obligado a los desarrolladores de GrapheneOS a tomar medidas desesperadas. Afirman que han logrado adaptar su código a la nueva versión antes incluso de su lanzamiento oficial, pero que carecen de permiso para distribuirlo. Ante la negativa de Google a facilitar el código fuente GPL, han tenido que recurrir a la ingeniería inversa para poder ofrecer a sus usuarios la protección necesaria. No es una solución ideal, pero es la única vía que les queda para no esperar esos tres meses de retraso artificial.
Consecuencias para el ecosistema Android
El impacto de esta medida va más allá de un simple retraso en las novedades. Estamos hablando de seguridad. Mientras los Pixel reciben a tiempo las correcciones para vulnerabilidades críticas, el resto de fabricantes se quedan a ciegas. Los ciberdelincuentes podrían aprovechar ese hueco para atacar dispositivos que aún no tienen el parche. GrapheneOS insiste en que Google no debería restringir el acceso de los fabricantes al código estándar de Android, pero la compañía de Mountain View parece decidida a mantener su ventaja competitiva sin importar las consecuencias.
Esta no es la primera vez que surgen fricciones entre GrapheneOS y Google. Hace unos meses ya denunciaron que herramientas como Play Integrity se usaban para bloquear sistemas alternativos, forzando a los usuarios a pasar por los servicios comerciales de Google. Ahora, la presión ha llegado a un punto de no retorno. Los Pixel, que siempre han sido los dispositivos compatibles por excelencia con GrapheneOS, se han convertido en un lastre para el proyecto, que ha decidido cortar amarras.
De hecho, una de las consecuencias más significativas de esta disputa es la alianza que GrapheneOS ha anunciado con Motorola. Según han confirmado, los primeros terminales fruto de esta colaboración no llegarán hasta 2027, pero se basarán en chips Snapdragon y contarán con el firmware y los controladores oficiales. Esto garantiza que el equipo pueda trabajar sin las trabas que impone Google con sus Pixel. Para los puristas de la privacidad, este movimiento deja claro que si buscan un móvil seguro, los Pixel han dejado de ser la opción recomendada.
La postura de GrapheneOS y el futuro
Mientras tanto, el mensaje de GrapheneOS es claro. Creen que los Pixel reciben una ventaja competitiva injusta sobre el resto de fabricantes, y que esto va en contra del espíritu abierto de Android. En sus publicaciones, recuerdan que han hecho todo lo posible para cubrir las necesidades de los usuarios de otros dispositivos, pero que se enfrentan a un muro cuando intentan acceder a código que debería ser común. Consideran que la decisión de Google es un capítulo más de una estrategia para centralizar el control del sistema operativo.
La pregunta que muchos se hacen es si esta queja conseguirá algo o se quedará en una simple denuncia. Mientras los grandes fabricantes se mantienen en silencio, el movimiento por un Android libre continúa su lucha. La alianza con Motorola es un paso adelante, pero aún queda camino por recorrer. Desde GrapheneOS aseguran que tienen «muchas funciones de privacidad» en desarrollo y que irán lanzándolas poco a poco, aunque no han dado detalles concretos. Lo que sí parece seguro es que su relación con Google está rota y que no piensan dar marcha atrás.
 Por ahora, los usuarios de GrapheneOS pueden seguir usando sus dispositivos con relativa tranquilidad gracias al trabajo de ingeniería inversa del equipo. Pero la pelota está en el tejado de Google. Si continúa reteniendo actualizaciones de seguridad para sus propios dispositivos, el ecosistema Android se enfrenta a un problema global. Los fabricantes que no sean Pixel tendrán que esperar meses para proteger a sus usuarios, y eso no es sostenible a largo plazo.
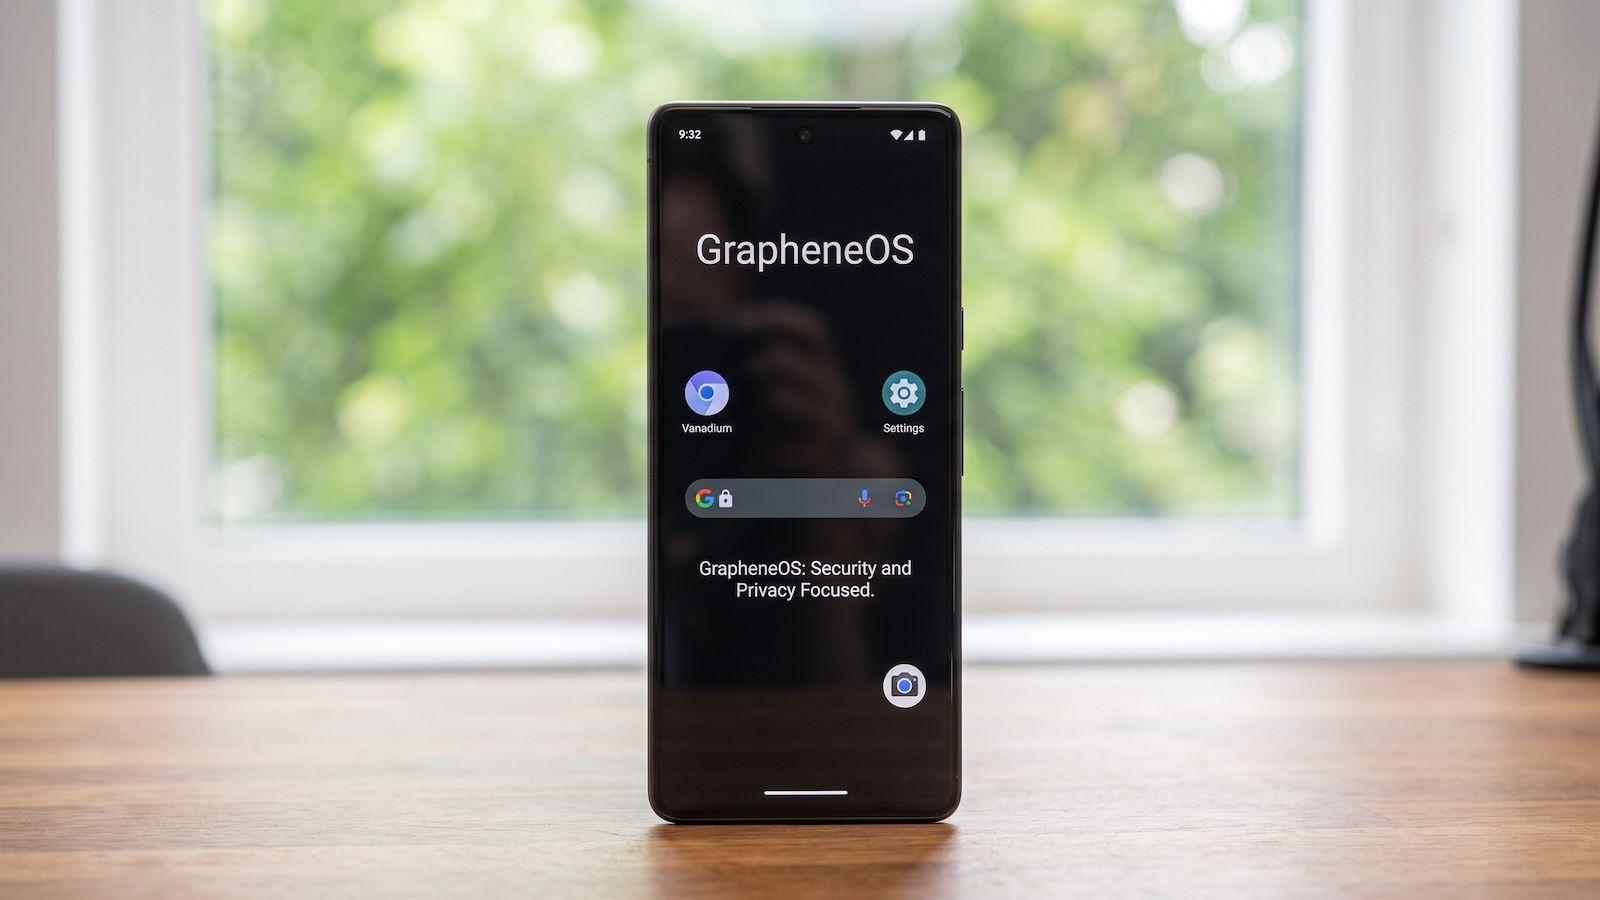 En definitiva, esta polémica ha puesto de manifiesto una realidad incómoda: Android no es tan abierto como a Google le gusta aparentar. Las decisiones de la compañía afectan a millones de dispositivos en todo el mundo, y no solo en lo relativo a funciones o novedades, sino también a la seguridad diaria de los usuarios. Queda por ver si la presión de GrapheneOS y el apoyo de otros proyectos lograrán que Google recapacite, o si estamos asistiendo al inicio de una fragmentación aún mayor dentro del ecosistema.