- España impulsa auditorías, infraestructuras y ayudas públicas para reforzar la ciberseguridad de administraciones y empresas.
- La formación gratuita y los programas industriales buscan reducir riesgos desde el diseño y durante todo el ciclo de vida del producto.
- Europa observa con preocupación ataques a la cadena de suministro y el posible salto a gusanos de IA en dispositivos conectados.
- La clave pasa por actualizar sistemas, proteger accesos y preparar respuestas ante incidentes.
La ciberseguridad ha dejado de ser un asunto exclusivo de bancos, grandes tecnológicas o departamentos informáticos. Hoy afecta a ayuntamientos, pymes, fábricas, hospitales y supermercados, porque casi todos los servicios dependen de sistemas conectados. Esa realidad ha llevado a administraciones y empresas de España y Europa a mover ficha para proteger la información y garantizar que los servicios no se caigan.
El contexto no invita a la calma. Los incidentes son más frecuentes, más sofisticados y pueden tener un alcance enorme. Por eso proliferan las ayudas públicas, las auditorías, la formación especializada y los planes de seguridad desde el diseño. La idea que se repite en casi todos los ámbitos es sencilla: prevenir antes de que el problema llegue y actualizar lo que ya está en marcha.
Ayudas y auditorías para las entidades locales
La Diputación de Cáceres ha puesto en marcha una convocatoria de subvenciones dotada con 44.528 euros para reforzar la ciberseguridad de Mancomunidades Integrales y Entidades Locales Menores de la provincia. La cuantía máxima por entidad beneficiaria será de 1.936 euros y los fondos se destinarán a financiar auditorías de infraestructura, sistemas y seguridad informática.
Estas auditorías deberán detectar vulnerabilidades, anticipar amenazas y definir actuaciones para proteger la información y los servicios digitales. Entre los trabajos previstos aparecen un mapa global de riesgos, el análisis de la seguridad del correo electrónico y la identificación de posibles brechas. También tendrán que proponer medidas de mitigación, planes de remediación y garantizar el cumplimiento normativo aplicable a las administraciones locales.
Las solicitudes se presentarán por vía telemática en la sede electrónica de la Diputación Provincial de Cáceres. El plazo es de 10 días hábiles desde la publicación del extracto de las normas reguladoras en el Boletín Oficial de la Provincia. Esta línea forma parte de una estrategia de ciberseguridad que la institución desarrolla desde 2021 y que busca reducir la exposición a ciberincidentes cada vez más frecuentes.
Crisol: infraestructura segura para Murcia
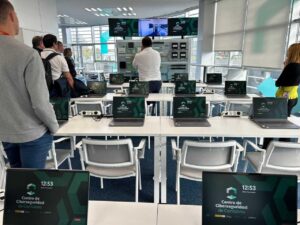
La Comunidad de Murcia ha presentado Crisol, una infraestructura informática corporativa pensada para dar servicio a la Administración regional, los ayuntamientos y los organismos públicos adheridos. La plataforma ofrece alojamiento, almacenamiento, comunicaciones y ciberseguridad, con el objetivo de modernizar y proteger los sistemas informáticos públicos.
La consejera Marisa López Aragón explicó durante su visita a las instalaciones de Kumo, empresa encargada de gestionar el proyecto, que en un ámbito tan estratégico es fundamental contar con tecnologías seguras y fiables. Crisol permite compartir recursos tecnológicos, ganar eficiencia y reforzar la continuidad de los servicios, consolidando a Murcia como epicentro de la ciberseguridad.
Entre las prestaciones de la plataforma figuran la virtualización y el alojamiento de servidores, el almacenamiento corporativo y el archivado, las copias de seguridad, la recuperación ante desastres, las comunicaciones entre centros de datos y soluciones avanzadas de ciberseguridad. Entre las entidades adheridas están los ayuntamientos de San Pedro del Pinatar, Cieza, La Unión, Molina de Segura, Los Alcázares, Totana, Mazarrón, Fuente Álamo, Caravaca de la Cruz y San Javier, además de organismos como Info, Itrem, ICA y RTRM.
La inversión prevista para el periodo 2026-2030 asciende a más de 25 millones de euros y, si se suman ayuntamientos y organismos adheridos, supera los 27 millones. Kumo inició su actividad en Murcia en 2014 con un centro de datos en el campus de Espinardo y cuenta con la certificación Tier IV, una de las clasificaciones más exigentes del sector por su diseño orientado a la alta disponibilidad.
Formación gratuita para pymes y sector agroalimentario
El programa CIBERREG ofrece talleres gratuitos de ciberseguridad dirigidos principalmente a pymes, con especial atención al sector agroalimentario, aunque también pueden participar empresas de otros ámbitos. No se exigen conocimientos previos. Las sesiones serán del 4 de noviembre al 2 de diciembre de 2026, todos los miércoles, de 17:00 a 20:00 horas.
El lugar es el Centro de Emprendimiento de Yecla, en la primera planta, aula 1 (salón de actos), calle Arcipreste Esteban Díaz, 44. La formación se reparte en cinco talleres sobre identificación de riesgos, seguridad digital, protección de datos, seguridad de proveedores y actuación ante ciberataques.
La inscripción se realiza a través de la web oficial de CIBERREG. No consta una fecha límite concreta, pero las plazas son limitadas. La propuesta es gratuita, práctica y presencial, y los participantes recibirán material didáctico, un certificado digital de asistencia y herramientas para mejorar la seguridad de sus empresas.
Ciberseguridad desde el diseño en la industria
Cuando un producto incorpora software, comunicaciones, actualizaciones o acceso remoto, la seguridad deja de ser un añadido externo y pasa a formar parte de su diseño, su mantenimiento y su evolución. Eso obliga a pensar desde el principio en quién puede acceder, cómo se protege el software, cómo se gestionan las vulnerabilidades y qué ocurre cuando llega una actualización.
Esperar a que aparezca un fallo para reaccionar puede obligar después a modificar software, arquitectura o procesos que ya están en producción. Por eso gana peso integrar la ciberseguridad desde las primeras fases. El programa Ciberseguridad Industrial 2026 permite abordar proyectos de diseño y desarrollo seguro, análisis de amenazas y riesgos, revisión de código, validación de arquitecturas, control de identidades y privilegios, cifrado de datos y comunicaciones, gestión segura de claves, gestión activa de vulnerabilidades y certificación de seguridad del producto. No hace falta aplicarlo todo a la vez: se puede actuar sobre la parte del ciclo de vida que más lo necesite.
La seguridad también continúa después de la puesta en servicio. Si los equipos reciben actualizaciones, permiten mantenimiento remoto, intercambian información con otros sistemas o tienen distintos perfiles de acceso, hay que controlar quién entra y con qué permisos, proteger las comunicaciones, garantizar la integridad del software y del firmware y mantener mecanismos de actualización seguros. El Cyber Resilience Act (CRA) pone el foco precisamente en esa seguridad durante todo el ciclo de vida de los productos digitales.
El webinar de Ciberseguridad Industrial 2026, impulsado por SPRI, identifica actuaciones como la seguridad desde el diseño, la revisión de código, la autenticación, la gestión de vulnerabilidades, la protección de datos y comunicaciones o la resiliencia y recuperación. La necesidad no afecta solo a la maquinaria industrial: también aparece en productos sanitarios, dispositivos médicos, automoción y energía, donde cada vez hay más software y conectividad.
Entre las empresas vascas hay ejemplos variados. Biele Group diseñó y montó una fábrica inteligente para el sector de la madera, incorporando medidas para proteger sistemas de control, comunicaciones y acceso remoto. Bost Machine Tools reforzó la ciberseguridad de sus máquinas-herramienta de grandes dimensiones, mejorando la gestión de accesos y vulnerabilidades. Athader avanzó en la seguridad de sus líneas de corte de bobinas metálicas y de los servicios de teleservicio y atención remota.
Ciberseguridad Industrial 2026 financia hasta el 60% de los gastos elegibles, con una ayuda máxima de 100.000 euros por empresa. El plazo finaliza el 23 de noviembre y las actuaciones subvencionables pueden consultarse en el programa. Para los fabricantes, incorporar la seguridad como una característica más del producto ayuda a reducir riesgos, responder a nuevas exigencias regulatorias, facilitar certificaciones y dar garantías a clientes cada vez más preguntan por la protección de los equipos.
Europa, en alerta por ataques a la cadena de suministro
En Europa, un ciberataque a sistemas de refrigeración de más de 400 supermercados franceses encendió todas las alarmas. La acción se produjo la noche del 11 al 12 de octubre y afectó a cadenas como Intermarché, Coopérative U, Carrefour y Monoprix. Los atacantes tomaron el control remoto de las cámaras frigoríficas y elevaron la temperatura hasta los 50 grados centígrados, causando millones de euros en pérdidas.
La puerta de entrada fue un error crítico en controladores del fabricante danés Danfoss. Según admitió la compañía, la mayoría eran modelos antiguos, al final de su vida útil, que no recibían actualizaciones de seguridad. Sancho Lerena, consejero delegado de Pandora FMS, resumió el problema con crudeza: «Un solo clic te da acceso a cientos de supermercados. Es como un atraco, pero a la vez y en numerosos establecimientos diferentes».
El sector español está inmerso en una inversión de 2.500 millones de euros para modernizar sus instalaciones de frío, obligada por la normativa europea de gases refrigerantes. Ya se ha renovado el 40% de la red, más de 10.500 tiendas, entre 2020 y 2025. La patronal Asedas advierte de que el calendario de Bruselas es exigente y pide ampliarlo hasta 2032 por la falta de casi 10.000 técnicos cualificados, el riesgo de escasez de gases refrigerantes a partir de 2027 y la necesidad de amortizar instalaciones recientes.
Gusanos de IA: la próxima amenaza en dispositivos conectados
Anthropic ha advertido de que los modelos de inteligencia artificial podrían estar cerca de comportarse como un gusano informático: copiarse de un dispositivo conectado a Internet a otro sin ayuda humana. La compañía cree que esta posible nueva generación de gusanos podría hacerse realidad en solo algunos meses y, si el ritmo reciente continúa, antes de terminar 2026.
El equipo Frontier Red Team estudió si modelos relativamente pequeños pueden copiarse a equipos comprometidos y ejecutarse allí sin depender de un centro de datos potente. Un gusano tradicional se replica y salta de una máquina a otra. La variante basada en IA podría transportar también los parámetros del modelo, es decir, el componente que contiene lo aprendido, y ponerlo en funcionamiento en el hardware infectado.
Los objetivos no tendrían por qué ser servidores de alto rendimiento. Anthropic apunta a dispositivos del Internet de las Cosas, como cámaras de seguridad, televisores, aspiradores, neveras, hornos inteligentes o incluso cortacéspedes, que a menudo tienen recursos modestos y medidas de seguridad insuficientes. En una prueba, los investigadores distribuyeron un modelo de 26.000 millones de parámetros entre 15 reproductores de Android TV de bajo coste, comprados por unos 55 dólares cada uno. En otro ensayo probaron la propagación en una red controlada de ocho dispositivos basados en Android 15.
Los equipos permitían el acceso a través de un puerto ADB sin autenticación, por lo que no reproducían todas las barreras de un ataque real. El trabajo se centra en comprobar si una IA puede preparar la ejecución de un modelo en hardware desconocido y encadenar las tareas necesarias para replicarse. Anthropic toma como referencia Kimwolf, una botnet que llegó a comprometer más de dos millones de dispositivos, principalmente reproductores de Android TV de marcas poco conocidas.
Una infección así no tendría por qué avanzar a gran velocidad. En aparatos baratos, el proceso podría tardar días en reproducirse y extenderse. La propagación dejaría señales, como transferencias de archivos de gran tamaño y tráfico inusual entre dispositivos. Entre las defensas posibles están la vigilancia de anomalías, el aislamiento de equipos comprometidos y el uso de contraseñas y configuraciones seguras por defecto. Los expertos recuerdan que el peligro más inmediato sigue siendo el de delincuentes informáticos que usan IA para mejorar sus ataques.
Concienciacion: la ciberseguridad también se explica con magia
En Baluarte, el mago, comunicador y experto en creatividad Jorge Luengo vuelve con un espectáculo que transforma un tema complejo en una experiencia sorprendente e inspiradora. La propuesta incorpora juegos interactivos, ilusiones de magia y ejemplos prácticos para demostrar que la magia y la ciberseguridad comparten un mismo secreto: la atención.
El montaje insiste en tres ideas: la percepción puede engañarnos si no entrenamos la mirada, la información es nuestro tesoro más valioso y la prevención es la mejor arma para estar algo más seguro. Con humor, cercanía y un estilo directo, Jorge Luengo convierte la ciberseguridad en una experiencia divulgativa apta para públicos amplios, reforzando la idea de que el factor humano es un escudo esencial.
Herramientas para gestionar amenazas sin desplazamientos
En el apartado de soluciones técnicas, Nebula y USG FLEX H facilitan la gestión de amenazas sin necesidad de desplazamientos. Estas herramientas permiten administración remota y despliegue automatizado, además de ofrecer una guía de cinco pasos para ampliar los servicios de seguridad. Su enfoque encaja con la tendencia a centralizar la gestión y reducir tareas manuales en entornos con muchos dispositivos.
El panorama dibuja una respuesta coral: administraciones locales que financian auditorías, regiones que construyen infraestructuras seguras, pymes que reciben formación gratuita, fabricantes que integran la seguridad desde el diseño y expertos que vigilan desde los ataques a la cadena de frío hasta los posibles gusanos de IA. La actualización de sistemas, la protección de accesos, la gestión de proveedores y la preparación ante incidentes aparecen una y otra vez como prioridades. No hay una fórmula única, pero sí una dirección clara: blindar lo digital antes de que alguien lo use en contra.