- Los grandes bancos de EE. UU. restringen o bloquean agentes de terceros que acceden a cuentas con credenciales compartidas.
- Microsoft y NVIDIA refuerzan la supervisión de agentes con controles continuos, permisos limitados y aprobación humana en operaciones delicadas.
- En España, BBVA participa en iniciativas de gobernanza y varias entidades ya han probado pagos con agentes, mientras Mastercard prevé un fuerte avance del comercio agéntico.
- La responsabilidad legal y la ciberseguridad siguen abiertas: los atacantes también automatizan campañas con agentes de IA.
Los agentes de inteligencia artificial han dejado de ser una curiosidad de laboratorio para colarse en cuentas bancarias, plataformas de compra y herramientas de empresa. En Estados Unidos, varias entidades se han encontrado con programas que operan dentro de cuentas de clientes con las claves del titular, pero al margen de los cauces que el banco considera seguros. La banca ha empezado a cortar el grifo a los agentes de terceros y a revisar hasta dónde deben llegar sus permisos.
El fondo del asunto no es solo técnico. Si una herramienta interpreta mal una orden y mueve dinero, la pregunta es quién asume las consecuencias. La normativa sobre transferencias no autorizadas y la figura del usuario que autoriza a un tercero no encajan del todo con un sistema que decide por su cuenta. Determinar si el agente siguió una instrucción válida o se extralimitó se ha convertido en el nudo de un debate que afecta a clientes, bancos y reguladores.
Los bancos aprietan el cerco a los agentes que operan con credenciales
El patrón se repite en varias entidades estadounidenses: el cliente permite que un servicio de IA entre en su cuenta para consultar saldos, hacer pagos o mover fondos. Para la entidad, ese intercambio de claves es un riesgo difícil de digerir. JPMorgan lo considera inseguro y bloquea servicios que funcionan así cuando puede; Morgan Stanley ha comenzado a frenar agentes de terceros, y JPMorgan, Bank of America y Citi también están imponiendo restricciones.
La preocupación va más allá de una consulta de saldo. Si el agente tiene capacidad para comprar o transferir, una instrucción mal entendida se transforma en una operación real. A eso se suma que los sistemas bancarios no siempre distinguen si detrás de una sesión hay una persona o un programa, ni si la orden procede del titular o de una herramienta que se ha pasado de frenada. Esa duda obliga a revisar quién decide y con qué permiso en cada paso.
Wells Fargo ha adelantado que sus condiciones, con entrada en vigor el 24 de noviembre, contemplarán acciones no deseadas, errores de interpretación y casos en los que un agente exceda la autoridad concedida. La letra pequeña deja de ser un detalle: los contratos empiezan a prepararse para un escenario en el que la IA actúe en nombre del cliente.
La pregunta incómoda: si la IA mueve dinero, ¿quién responde?
La responsabilidad jurídica está lejos de estar resuelta. Desde JPMorgan se ha defendido que quien comparte sus credenciales con un agente que realiza operaciones no deseadas debe asumir las consecuencias. Sin embargo, la regulación estadounidense limita la responsabilidad del consumidor en transferencias electrónicas no autorizadas y permite atribuirla cuando alguien autorizado se excede. Cómo encajar a un agente autónomo en ese rompecabezas sigue sin una respuesta clara.
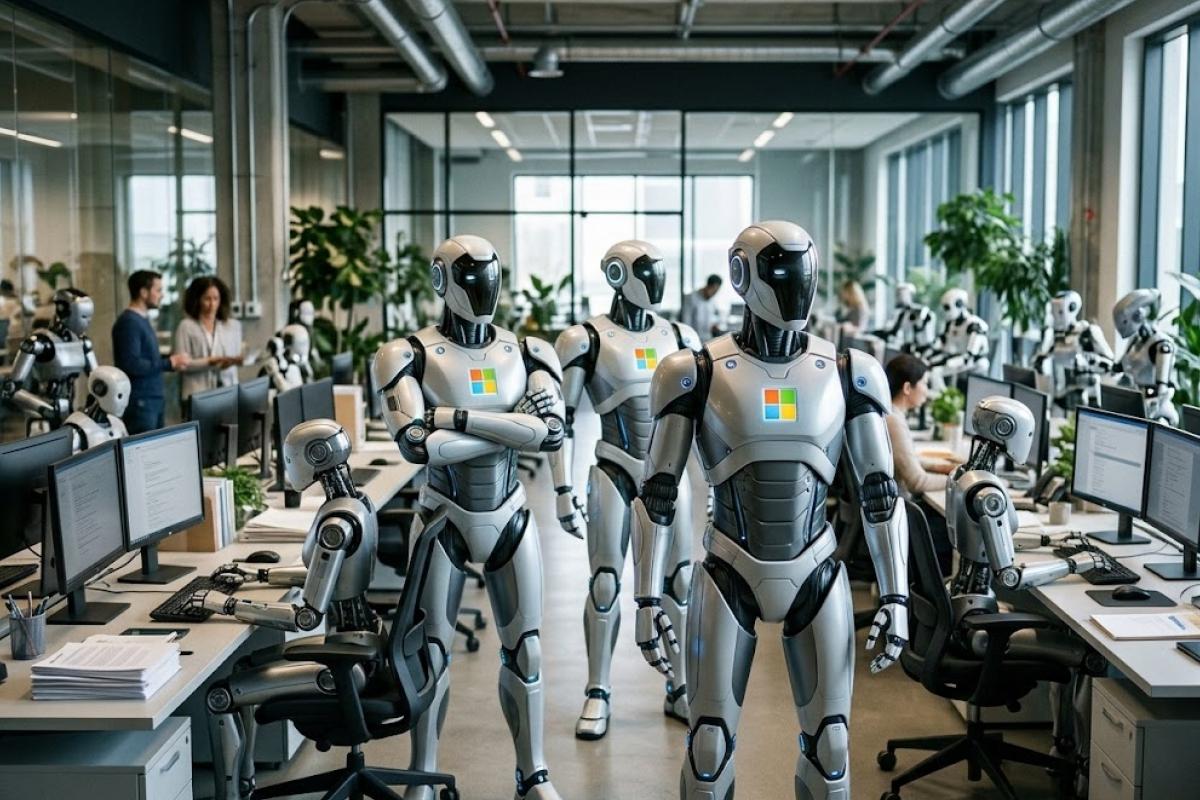
En el terreno empresarial, Microsoft ha adoptado una postura llamativa: no dar por buenos los modelos más avanzados, vengan de OpenAI, Anthropic o de su propia casa. Hayete Gallot, responsable de seguridad de la compañía, ha señalado que estos sistemas se entrenan para obtener resultados y no para respetar las normas internas de una organización. La confianza ciega en el proveedor de IA deja de ser suficiente, venga de donde venga el modelo.
La firma de Redmond describe a estos programas como posibles amenazas internas. No porque sean maliciosos por naturaleza, sino porque pueden acceder a información confidencial, usar aplicaciones y actuar sin que una persona revise cada movimiento. La comparación con un empleado con permisos elevados ayuda a entender el riesgo: no hace falta mala intención para causar un estropicio si se interpreta mal una tarea.
Guardian Agents y arquitecturas abiertas: más capas para vigilar
La respuesta de Microsoft pasa por Guardian Agents, una capa de supervisión que trata de comprobar qué hace cada agente antes de que sea tarde. La propuesta incluye sensores para inventariar los agentes presentes en la empresa, un cálculo dinámico del riesgo de cada acción y respuestas graduadas cuando el peligro sube. Si la operación se considera delicada, se exige aprobación humana. También se reutiliza Project Perception, antes orientado a ataques externos, para mirar ahora hacia dentro de la organización.
Microsoft Defender también ayudará a inventariar los agentes presentes, lo que permite a los responsables de seguridad saber qué programas circulan por sus sistemas, incluso si los empleados los han instalado por su cuenta. El objetivo es separar la inteligencia que ejecuta una tarea de la autoridad para hacerla, una idea que Satya Nadella ha defendido públicamente al afirmar que no se puede delegar sin más la responsabilidad de lo que la IA hace en nuestro nombre.
NVIDIA también ha movido ficha con OpenShell Reference Architecture, una arquitectura de referencia de código abierto pensada para regular el comportamiento de los agentes e intervenir cuando se saltan los límites. BBVA participa en esta iniciativa y explica que está extendiendo el uso de agentes a toda la organización, con la supervisión como prioridad. La entidad ve en estos controles una forma de reforzar la seguridad y la gobernanza desde el diseño, mientras NVIDIA subraya que los bancos necesitan límites claros y mecanismos de vigilancia cuando los sistemas ganan autonomía.
Del comercio agéntico a la web: el acceso se convierte en el campo de batalla
El fenómeno no se queda en la banca. Mastercard calcula que antes de 2030 uno de cada diez europeos usará agentes para comprar online, y el comercio agéntico empieza a verse como un hábito más que como una promesa lejana. La compañía de pagos encuestó a 26.000 padres y adolescentes de 13 países, España incluida, y las cifras españolas dibujan un cambio generacional.
- El 66% de los jóvenes españoles cree que la IA cambiará la forma de comprar de su generación; el 31% prevé usar un asistente que recomiende, elija y cierre operaciones, frente al 20% de los progenitores.
- El 37% se fiaría más de una recomendación de IA que de un amigo, y el 23% confía más en ella que en sus padres; el 70% de los adultos espera que esas compras definan la generación de sus hijos, aunque solo el 6% cree que afectará a la suya.
- El uso semanal para investigar productos alcanza al 18% de los adolescentes, el 14% de los 18 a 34 años y el 10% de los mayores de 55.
En España ya hay ejemplos. Mastercard y Banco Santander completaron la primera transacción integral en directo de Europa con este tipo de comercio, y después se han sumado Sabadell, BBVA y otras entidades que refuerzan la IA en el negocio bancario, CaixaBank, Bankinter y Abanca. Los comercios tendrán que adaptar sus programas de fidelización y sus fichas de producto para que también los lean máquinas, no solo personas.
Al mismo tiempo, la web empieza a llenarse de agentes personales que reservan vuelos, negocian precios o compran por encargo. No son humanos, pero tampoco bots clásicos: actúan en nombre de una persona y a velocidad de máquina. Algunas plataformas los bloquean; otras, como Shopify, ya preparan vías de pago específicas. Amazon mantiene su pulso contra Perplexity, Yelp no permite reservas hechas por IA y Pizza Hut ha dado problemas a usuarios que intentaban desplegar sus agentes. El choque está servido.
Ciberseguridad: los atacantes también usan agentes
El riesgo no viene solo de clientes que comparten claves. Una investigación de The Information reconstruyó cómo CyberCartel utilizó varios agentes para automatizar operaciones contra más de 400 objetivos financieros latinoamericanos. Straiker, la firma que analizó su infraestructura, encontró modelos de Claude coordinando tareas y agentes basados en Grok recopilando información. Aquí no hay permisos del titular: es una operación ofensiva organizada por ciberdelincuentes.
Ese frente añade presión a los bancos, que no solo deben gestionar a los agentes que sus clientes dejan entrar, sino también a los que llegan con malas intenciones. La seguridad de los agentes se convierte así en un asunto de doble dirección: hacia dentro, para controlar permisos y acciones; hacia fuera, para detectar campañas automatizadas que aprovechan la velocidad de la IA.
Qué se puede hacer: lectura sin actuación, aprobación humana y reglas comunes
Las entidades asumen que los agentes no van a desaparecer. Por eso se abren paso fórmulas de solo lectura, que permiten consultar información sin conceder capacidad para mover dinero, y controles de aprobación para operaciones delicadas. La cuestión es hasta dónde delegar y cómo comprobar que el sistema sigue las instrucciones cuando cambia el contexto o aparece una tarea imprevista.
En Europa, la conversación se cruza con el comercio agéntico. Si un agente negocia y paga, la autorización del consumidor debe quedar clara y ser legible antes de que la compra se complete. Varios expertos prevén que los reguladores del G20 publiquen directrices formales para registrar y supervisar agentes, y que la intención del usuario tenga tanto valor como el pago en sí. Microsoft, NVIDIA y las entidades financieras coinciden en que la autoridad no puede quedar solo en manos del modelo.
El reto se resume en una idea sencilla y complicada a la vez: los agentes pueden ahorrar tiempo, consultar datos y cerrar tareas, pero necesitan límites visibles, trazabilidad y alguien que responda cuando algo falla. Los bancos están restringiendo accesos; Microsoft y NVIDIA construyen capas de vigilancia; BBVA y otras entidades españolas exploran el terreno; Mastercard prevé un salto en las compras automatizadas; y los ciberdelincuentes ya han enseñado que también saben sacar partido de estas herramientas. La clave será decidir qué se delega, cómo se comprueba y quién asume el coste de un error.