- Una oleada de ciberataques contra equipos de frío ha afectado a supermercados y comercios de varios países europeos, con temperaturas alteradas y pérdidas de alimentos.
- Bélgica y Luxemburgo acumulan decenas de tiendas afectadas, mientras que Suecia, Irlanda y Países Bajos han confirmado incidencias en cadenas y pequeños comercios.
- Los atacantes accedieron de forma remota a sistemas conectados a internet y manipularon la refrigeración; se investiga si los casos están relacionados.
- Proveedores y especialistas insisten en cambiar contraseñas por defecto, revisar accesos remotos y reforzar la seguridad de la cadena de frío.
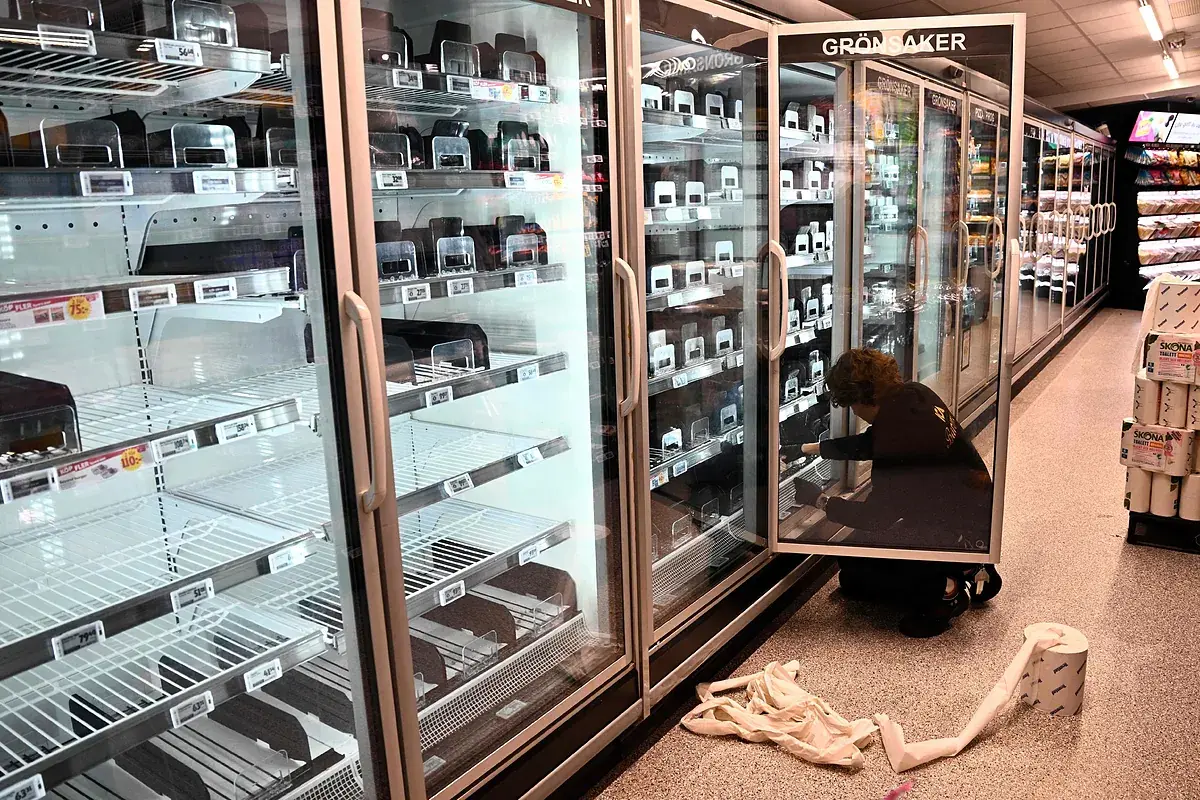
La refrigeración comercial se ha convertido en un frente inesperado para los supermercados europeos. Una oleada de ataques remotos a equipos de frío ha dejado temperaturas fuera de control, productos retirados y pérdidas de alimentos en varios países, con especial incidencia en Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos y Estonia. El asunto no es menor: de la noche a la mañana, una cámara frigorífica puede pasar de conservar la mercancía a convertirse en un quebradero de cabeza para la tienda.
Los incidentes se concentraron en la madrugada del domingo al lunes, apenas tres semanas después de episodios similares en Francia. Las cadenas afectadas incluyen Delhaize, Carrefour Bélgica, Spar, ICA, Coop y SuperValu, entre otras. Las investigaciones siguen abiertas y, por ahora, no se ha confirmado que todos los casos formen parte de una única operación ni se ha identificado a los responsables.
Un patrón común: acceso remoto y temperaturas fuera de control
El mecanismo descrito en varios países presenta similitudes. Los atacantes accedieron de forma remota a equipos de control conectados a internet y manipularon su funcionamiento para elevar las temperaturas o activar el modo de descongelación. Esa conexión resulta útil para que los técnicos supervisen las instalaciones y resuelvan averías sin desplazarse, pero también puede abrir una puerta si no se protege bien.
La seguridad de estos dispositivos es clave. Varios de los sistemas afectados utilizaban contraseñas predeterminadas y estaban conectados a redes sin protección adecuada. El fabricante Danfoss había avisado a sus clientes neerlandeses a mediados de octubre, después de los ataques en Francia, y recomendó desconectar los equipos de internet o limitar el acceso a través de redes seguras.
El resultado no es solo una avería técnica. En algunos establecimientos se han tenido que retirar productos refrigerados y congelados, desechar mercancía o recurrir a camiones frigoríficos para conservar los alimentos. También se han visto estanterías vacías y tiendas con parte de su actividad habitual condicionada mientras se revisaban las cámaras y los congeladores.
Las empresas afectadas han activado protocolos de emergencia y están revisando sus sistemas. Aun así, la identidad de los atacantes sigue sin confirmarse y no está claro si los incidentes de Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos y Estonia responden a una misma mano. Las autoridades y los especialistas en ciberseguridad mantienen las pesquisas abiertas.
Bélgica y Luxemburgo, donde más tiendas han notado el golpe
Bélgica aparece como uno de los países con más establecimientos afectados. Los recuentos facilitados por las empresas hablan de alrededor de 40 tiendas de Delhaize y 15 de Carrefour Bélgica, además de incidencias en Spar y en una cadena de carnicerías de Amberes. Son cifras relevantes, aunque todavía no permiten hacer un balance definitivo del alcance total.
La empresa de instalaciones frigoríficas Sabcobel movilizó a sus técnicos de madrugada para atender las alarmas. Sus equipos trabajaron para desconectar las instalaciones afectadas y comprobar el estado de los sistemas de control. Esa intervención rápida resultó determinante para evitar que el problema se extendiera a más equipos dentro de los comercios.
En algunos congeladores belgas se llegaron a registrar temperaturas cercanas a los 15 °C, según los datos difundidos por las empresas. En otros casos, los responsables de las tiendas comprobaron que los compresores habían dejado de funcionar y que los frigoríficos expulsaban aire caliente. Para no perder más mercancía, algunos comercios optaron por trasladar productos a camiones frigoríficos.
Luxemburgo también ha entrado en el mapa de esta oleada. Las empresas han comunicado problemas en el país, aunque sin un recuento cerrado de tiendas. La evaluación del alcance sigue en marcha y los responsables de las cadenas han preferido no dar cifras definitivas hasta tener una imagen más completa de lo ocurrido.
Suecia, Irlanda y Países Bajos: otros puntos de la misma alerta
En Suecia, las cadenas ICA y Coop confirmaron incidencias en varios establecimientos. Algunos congeladores llegaron a alcanzar temperaturas de hasta 50 °C, lo que obligó a retirar alimentos y a revisar el estado de las cámaras. El Centro Nacional para la Seguridad Cibernética abrió una investigación para aclarar cómo se produjeron los accesos y si guardan relación con otros casos europeos.
Irlanda también ha sufrido las consecuencias. La empresa Musgrave, propietaria de SuperValu, explicó que el problema se limitó a un modelo específico de equipos de refrigeración instalado en 13 supermercados. Los sistemas de vigilancia detectaron la incidencia y, como medida preventiva, se retiraron de la venta los productos refrigerados y congelados de esas tiendas.
En Países Bajos, el fabricante Danfoss confirmó ataques contra 17 negocios, principalmente carnicerías y pequeñas tiendas de barrio. No constan incidencias en las grandes cadenas de supermercados del país. La compañía subrayó que los equipos afectados tenían conexiones poco protegidas y contraseñas por defecto, dos factores que facilitaron la entrada de los ciberdelincuentes.
El episodio recuerda a lo ocurrido en Francia durante la noche del 11 al 12 de octubre, cuando cientos de supermercados de cadenas como Intermarché, Coopérative U, Carrefour, Leclerc y Monoprix sufrieron manipulaciones similares. En el listado de países donde se han comunicado incidentes también aparece Estonia, sin un balance detallado por el momento. No se ha demostrado una conexión directa entre todos los casos, pero el patrón se repite.
La experiencia deja varias lecciones para el sector. Revisar los accesos remotos y las contraseñas, sustituir los valores por defecto y mantener las conexiones en redes seguras son medidas básicas para proteger la cadena de frío. También conviene comprobar qué equipos están expuestos a internet y mantener una vigilancia activa de las temperaturas y las alarmas, sin descuidar el mantenimiento habitual.
El balance provisional apunta a un problema extendido por varios países europeos, con decenas de establecimientos afectados y pérdidas de alimentos en distintos puntos. Las investigaciones siguen abiertas, las cadenas revisan sus sistemas y los especialistas insisten en que la digitalización de la refrigeración debe ir acompañada de una protección adecuada. La continuidad de la cadena de frío ya no depende solo de motores y compresores, sino también de la seguridad de los accesos digitales.