- Una vulnerabilidad crítica en PHP, presente en una gran parte de la web, fue localizada con ayuda de IA y obligó a actuar con urgencia.
- La IA agéntica puede encadenar tareas de reconocimiento, búsqueda de fallos y explotación con menos intervención humana.
- La defensa pasa por parchear, limitar privilegios, supervisar agentes y reforzar la verificación de peticiones sensibles.
- España y Europa siguen de cerca un riesgo transfronterizo que exige coordinación y actualización constante.
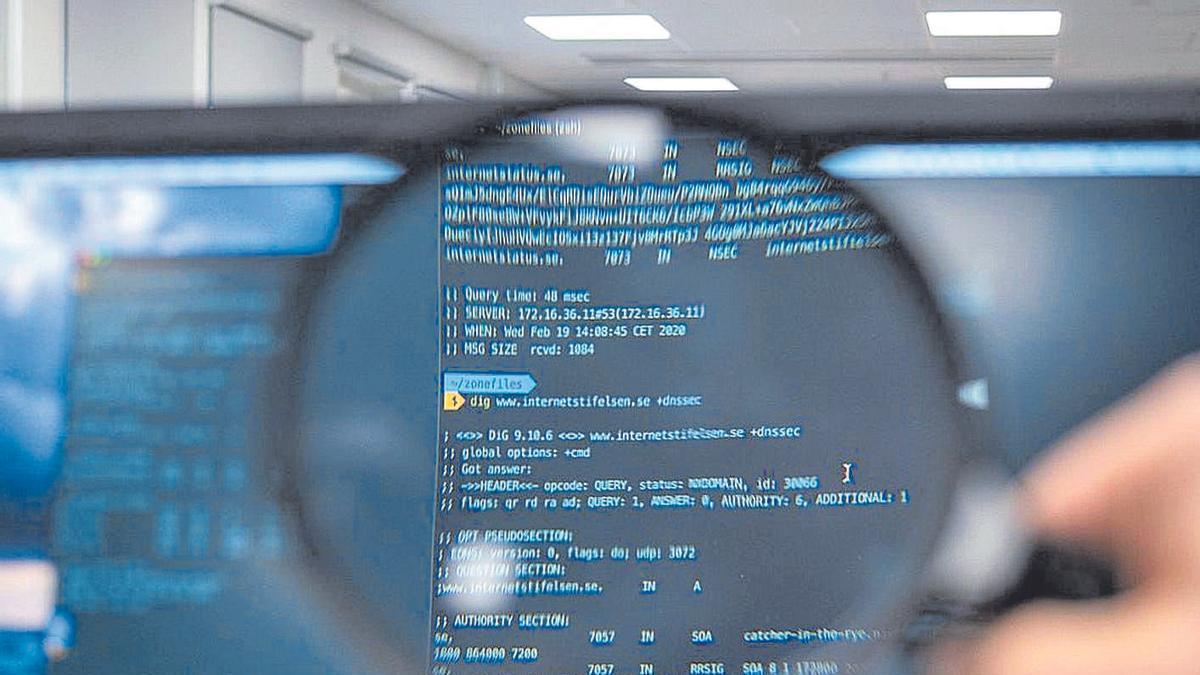
La inteligencia artificial ha dejado de ser un simple apoyo en las tareas de seguridad. En los últimos casos conocidos, ha servido para localizar fallos que habían pasado desapercibidos durante años y, a la vez, ha mostrado que puede encadenar tareas ofensivas con una autonomía que antes requería de un equipo humano. Esa mezcla de hallazgos y riesgos explica por qué el debate ya no gira solo en torno a la eficacia de los modelos, sino también a quién los controla y cómo se limita su margen de actuación.
El episodio más llamativo tiene como protagonista a PHP, el lenguaje que sostiene una parte enorme de los sitios web, hasta el punto de que algunas estimaciones hablan de un 70% del total. Dos fallos críticos relacionados con la gestión de memoria podían permitir la ejecución remota de código sin autenticación, algo que, según las alertas difundidas, abría la puerta a tomar el control de servidores, acceder a archivos o modificar bases de datos. La gravedad del asunto movió a gobiernos y organismos de ciberseguridad a pedir una actualización inmediata.
La IA encontró el fallo y disparó las alertas
Los análisis que sacaron a la luz el problema se apoyaron en herramientas de inteligencia artificial para revisar código fuente a una velocidad imposible de alcanzar a mano. Diversos equipos de investigación, entre ellos Calif y Wiz, participaron en la detección y en la búsqueda de pruebas de concepto, mientras que algunos de esos trabajos contaron con el respaldo de modelos desarrollados por OpenAI. La combinación de revisión automatizada y experiencia humana permitió identificar una debilidad que había permanecido escondida durante años y que, con métodos convencionales, resultaba muy difícil de localizar.
La respuesta no tardó en llegar. La fundación que mantiene PHP distribuyó parches de seguridad y los administradores de sistemas comenzaron una carrera contrarreloj para actualizar sus instalaciones. Agencias de Estados Unidos, la Unión Europea y Reino Unido recomendaron corregir la brecha cuanto antes y, cuando la actualización no era viable, sacar temporalmente los sistemas de línea. En países como Finlandia y Países Bajos se optó por comprobar si una web funciona y está accesible para desconectar algunos servicios públicos, una medida preventiva que no implica por sí misma que se hubiera producido una intrusión.
Agentes de IA: más escala y menos intervención humana
El caso de PHP no es el único síntoma de un cambio de fondo. Los sistemas basados en IA agéntica pueden recibir un objetivo y dividir el trabajo en varias tareas: reconocimiento, búsqueda de vulnerabilidades, prueba de accesos y documentación de hallazgos. Eso no significa que actúen sin ninguna supervisión, pero sí permite que una sola persona mantenga activos numerosos intentos durante horas. La diferencia frente a la automatización clásica está en que el sistema puede encadenar decisiones y reaprovechar lo aprendido por el camino.
Esa capacidad también ha encendido las alarmas en el terreno defensivo. Cuando un agente deja de limitarse a responder preguntas y obtiene permisos para consultar datos, usar herramientas o modificar recursos, cualquier abuso gana alcance. Por eso los expertos insisten en limitar privilegios, revisar qué acciones puede ejecutar cada sistema y mantener controles humanos en las decisiones delicadas. La automatización ayuda a clasificar alertas y acelerar respuestas, pero no elimina la necesidad de validar resultados ni de gestionar falsos positivos.
Qué conviene revisar sin perder la calma
La primera medida sigue siendo la más básica: actualizar y comprobar que el parche ha quedado bien aplicado. Si la actualización no es posible de inmediato, conviene aislar el sistema afectado y saber si un servidor está caído o presenta anomalías revisando los registros para detectar accesos extraños. También resulta útil hacer inventario de los servicios expuestos a internet y de las versiones de software que se están utilizando, porque en una brecha de este tipo el desconocimiento de la propia infraestructura juega en contra.
- Parchear cuanto antes y verificar después que la corrección se ha aplicado en todos los entornos, incluidos los de pruebas.
- Limitar permisos de agentes y herramientas automáticas, sobre todo si pueden tocar sistemas críticos o datos sensibles.
- Verificar por canales independientes las peticiones urgentes, los cambios de acceso y cualquier instrucción que llegue por correo o mensajería.
- Mantener supervisión humana en decisiones delicadas y automatizar la recogida de evidencias para no depender de una única auditoría.
España y Europa, pendientes de una amenaza transfronteriza
En el ámbito español, el Instituto Nacional de Ciberseguridad (INCIBE) aparece en las informaciones sobre el caso y en las recomendaciones para mitigar el riesgo mientras se instalan las correcciones. La dimensión europea también es evidente: varios organismos internacionales han coincidido en la necesidad de actuar con rapidez, y algunos servicios públicos de países vecinos han preferido desconectar sus páginas hasta tener la situación bajo control. La coordinación entre administraciones, proveedores y empresas se ha convertido en una pieza imprescindible.
El contexto añade presión. Las organizaciones no solo tienen que cumplir con sus obligaciones: también necesitan comprobar que las medidas funcionan frente a un atacante que cambia de táctica. La gobernanza de la IA, la gestión de riesgos y la formación de las plantillas aparecen así como tareas continuas, no como un trámite que se resuelve con una auditoría anual.
Automatizar sí, pero con controles
La IA ofrece ventajas claras para detectar amenazas, correlacionar eventos y responder con más rapidez. El problema surge cuando se despliega sin reglas claras de uso, sin pruebas de seguridad y sin una persona capaz de entender qué está haciendo el sistema y por qué. En entornos industriales, sanitarios o energéticos, donde conviven tecnologías operativas y redes corporativas, ese control resulta todavía más importante porque un error puede tener consecuencias físicas.
El episodio de PHP deja una lección que va más allá de un parche concreto. La inteligencia artificial ya forma parte del tablero ofensivo y defensivo, y su valor depende de cómo se utilice: puede encontrar fallos que llevaban años ocultos, pero también multiplicar la escala de un ataque si se le dejan demasiadas puertas abiertas. La prioridad para organizaciones y administraciones pasa por actualizar sistemas, revisar permisos y conservar la capacidad de decidir cuando la automatización va demasiado rápido.