- Push Security detecta la técnica 'Adception': anuncios que muestran bing.com para dirigir a una web falsa de Claude.
- El enlace pasa por Google, el seguimiento de clics de Bing y un WordPress comprometido antes de llegar al instalador falso.
- La página solo se muestra si se llega desde buscadores y el botón de copiar pega un comando distinto al visible en Terminal.
- Se vincula con ClickFix y con un ataque previo en Reddit que también afectó a Windows.
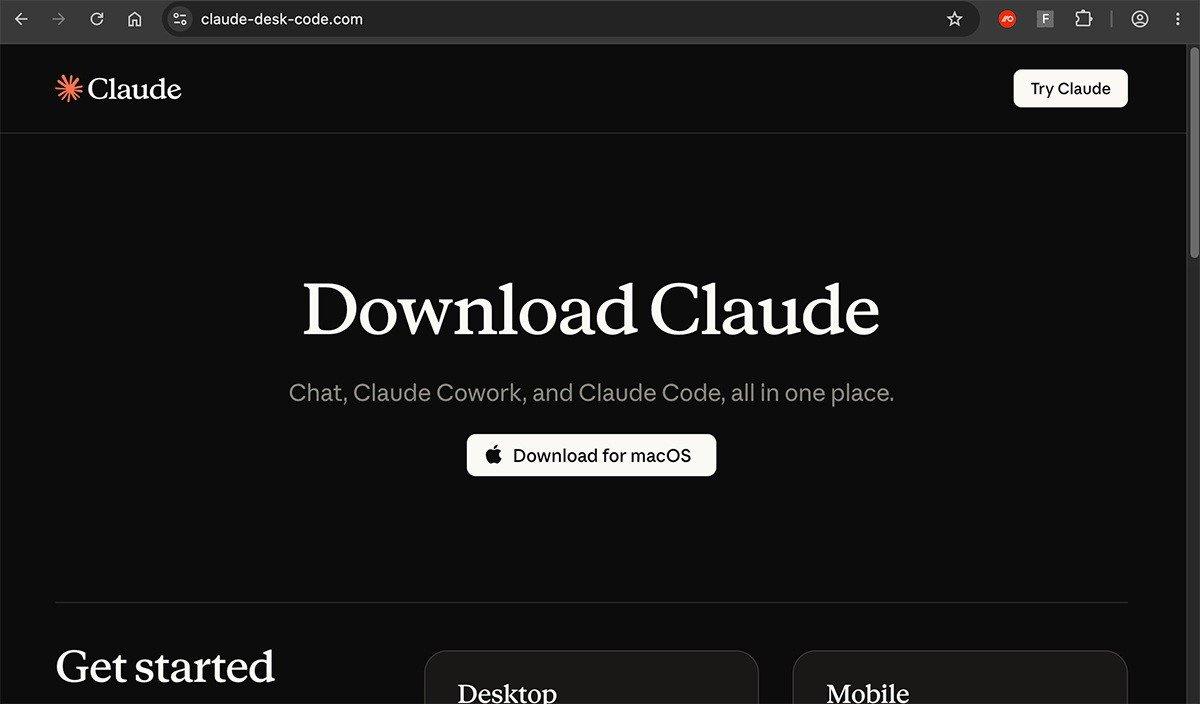
La firma de seguridad Push Security ha dado a conocer una campaña que utiliza anuncios de Google para llevar a usuarios de macOS hasta una página que imita la descarga oficial de Claude. La operación se ha bautizado como Adception, una mezcla de publicidad maliciosa y engaño dirigido.
El hallazgo se produjo cuando los investigadores vieron un anuncio que aparecía al buscar «claude mac». En el resultado promocionado se leía el dominio bing.com, un detalle pensado para que la víctima bajara la guardia y creyera que el enlace era de fiar.
Qué es Adception y cómo se cuela en las búsquedas
La técnica combina anuncios maliciosos, redirecciones a través de dominios conocidos y señuelos de ingeniería social. En este caso, el objetivo es que el usuario instale una versión falsa de la aplicación de Claude, el chatbot de inteligencia artificial de Anthropic.
Al pulsar en el anuncio, la persona no llega directamente a la web fraudulenta. Primero pasa por Google, después por el sistema de seguimiento de clics de Bing y luego por un sitio de WordPress vulnerado de un comercio sudamericano. Solo al final aparece la página falsa.
- La víctima busca «claude mac» en Google.
- Ve un anuncio promocionado en el que aparece bing.com.
- Al hacer clic, atraviesa redirecciones hasta una web falsa.
- La página le pide pegar un comando en el Terminal.
Una web que solo se abre si vienes del anuncio
La página fraudulenta muestra un error si alguien intenta entrar de forma directa. Esto significa que solo se carga cuando la visita procede de Google o Bing, una condición que complica mucho su detección por parte de investigadores y herramientas automáticas.
El diseño está cuidado para que los usuarios de macOS crean que están ante el instalador auténtico. Se trata de un detalle importante, porque el engaño no se apoya solo en el anuncio, sino también en la apariencia de legalidad de la web final.
El truco del comando en Terminal
El destino final invita a instalar la aplicación mediante un comando en el Terminal. En pantalla aparece la instrucción legítima de Anthropic, curl -fsSL https://claude.ai/install.sh | bash, pero al pulsar el botón de copiar el contenido que se pega es otro.
Ese cambio pasa desapercibido para la víctima, que cree haber copiado el texto visible. Push Security no ha podido confirmar qué tipo exacto de malware se instala después, aunque sí ha relacionado varios dominios con el conjunto de herramientas de ClickFix, una técnica en la que es el propio usuario quien ejecuta el código dañino.
Un precedente en Reddit y señales de alerta
En septiembre se denunció un ataque parecido en el que se dirigía a usuarios de Mac a una página falsa con un código para pegar en el Terminal. Aquella campaña llegó a través de anuncios publicados en Reddit y también afectó a equipos con Windows.
Para los usuarios de España y del resto de Europa, la recomendación es no fiarse de anuncios que prometan instaladores de software y, menos aún, no pegar comandos procedentes de una página publicitaria. Lo más prudente es acudir siempre a la web oficial del fabricante y comprobar la dirección antes de descargar nada.
El patrón detectado por Push Security no es un simple anuncio falso: combina publicidad, redirecciones encadenadas y una sustitución del comando real por uno malicioso. La página solo se muestra a quien llega desde el buscador, el comando visible no es el que se copia y el rastro se mezcla con herramientas tipo ClickFix. Aunque todavía no se conoce el alcance exacto del programa dañino, el aviso afecta a cualquiera que busque instalar Claude en un Mac sin fijarse en el origen del enlace.