- Detenido en Alicante un menor de 16 años señalado como hacker y administrador de KillSec.
- La operación KillSwitch, con Guardia Civil, Mossos, Europol y Eurojust, golpea la infraestructura del grupo.
- KillSec habría atacado Infraestructures.cat y causado daños cercanos al millón de euros.
- Los agentes controlan cinco servidores y continúan analizando datos y criptomonedas.
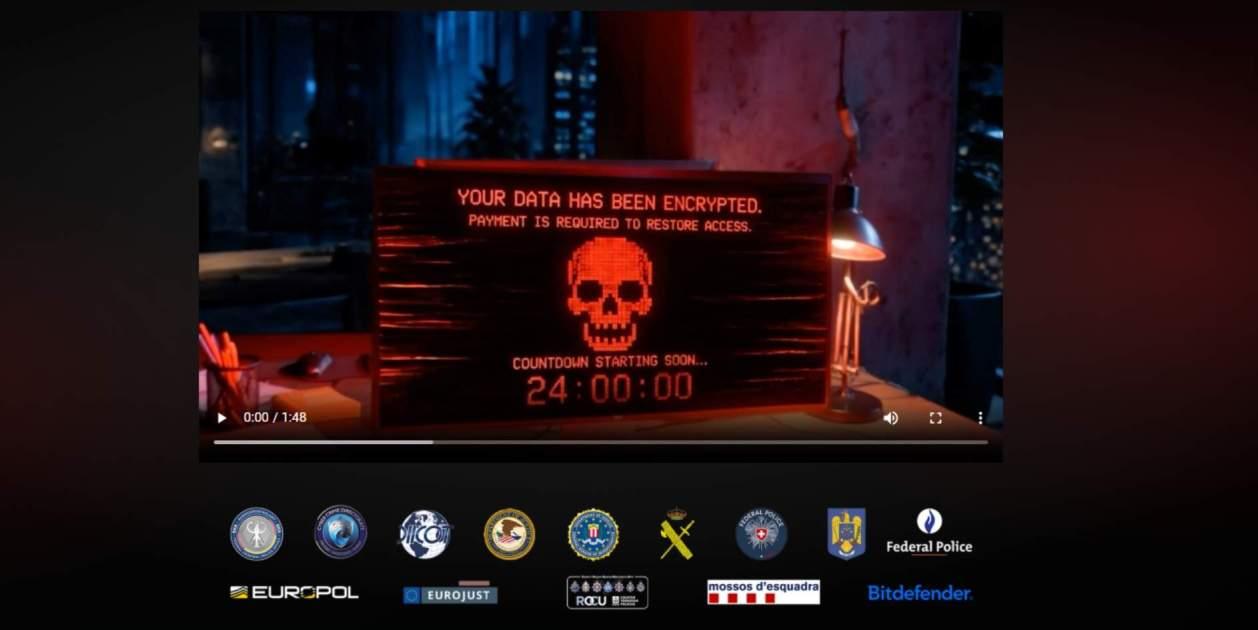
La Guardia Civil y los Mossos d’Esquadra han detenido en Alicante a un menor de 16 años señalado como hacker y administrador de KillSec, un grupo de ciberdelincuentes especializado en ransomware. La operación, enmarcada en la acción internacional KillSwitch, ha permitido golpear la infraestructura de la banda y esclarecer su relación con un ataque a una entidad pública catalana.
El arresto no es un caso aislado. KillSec venía operando desde hacía meses con un método repetido: entrar en sistemas ajenos, robar información sensible y exigir dinero para no publicarla. Las autoridades calculan más de un millar de ataques en distintos países, lo que convierte a este grupo en uno de los objetivos prioritarios de la ciberseguridad en España y Europa.
Un menor al frente de una red internacional
Los investigadores sitúan al detenido como administrador principal de KillSec. Desde Alicante, presuntamente coordinaba parte de las actividades del grupo, que operaba contra empresas y organismos públicos. La investigación arrancó tras la colaboración con el FBI y el intercambio de información con otros cuerpos policiales.
En la operación participaron el Departamento de Cibercrimen de la Unidad Central Operativa (UCO) de la Guardia Civil y la División de Investigación Criminal (DIC) de los Mossos d’Esquadra. También intervinieron Europol, Eurojust, Bélgica, Alemania y Estados Unidos, entre otros actores, para desmantelar la infraestructura del grupo.
Durante los registros, los agentes practicaron dos entradas y registros en la provincia de Alicante. Se intervinieron dispositivos, activos y criptomonedas, y una mujer quedó bajo investigación por su posible relación con los hechos. La policía tomó el control de cinco servidores centrales y de la página de filtraciones que KillSec utilizaba para presionar a sus víctimas.

El ataque a Infraestructures.cat y el rastro del millón de euros
Uno de los episodios que puso a KillSec en el punto de mira fue el ciberataque contra Infraestructures.cat, una entidad pública dependiente de la Generalitat de Cataluña. Los atacantes habrían accedido a sus sistemas, sustraído información sensible e intentado extorsionar a la empresa. Los daños se valoraron en cerca de un millón de euros.
La investigación de los Mossos se centró en ese asalto, mientras la Guardia Civil seguía la pista de posibles miembros del grupo residentes en España. El cruce de datos permitió localizar al sospechoso en Alicante y determinar su papel dentro de la organización. El caso se integró en la operación KillSwitch, coordinada a escala internacional.
El modus operandi de KillSec encaja con el patrón habitual del ransomware: primero se busca una brecha, después se copia la información y, finalmente, se amenaza con publicarla si no se paga. Si la víctima se niega, los archivos pueden acabar en la dark web para que cualquiera los descargue. Es lo que se conoce como doble extorsión.
Qué es el ransomware y por qué preocupa
El ransomware es un tipo de software malicioso que bloquea equipos o impide el acceso a los datos, normalmente mediante cifrado, y pide un rescate para recuperarlos. En los casos de doble extorsión, los delincuentes no solo secuestran la información: también la roban y amenazan con difundirla. Puede afectar a servicios esenciales y a la continuidad de una empresa.
Este tipo de amenaza suele aprovechar fallos de seguridad, accesos mal protegidos o técnicas de ingeniería social, como enlaces y archivos adjuntos fraudulentos. La nube mal configurada se ha convertido en una vía frecuente de entrada, según los expertos en concienciación continua en ciberseguridad.
Golpe a la infraestructura de KillSec
La acción coordinada no solo se dirigió contra personas. Los agentes también intervinieron los sistemas que el grupo utilizaba para organizarse y almacenar lo robado. Se aseguraron grandes volúmenes de datos y se intervinieron dominios empleados por la organización.
Las autoridades continúan analizando el material incautado y rastreando los beneficios obtenidos, incluidas las criptomonedas. No se descartan nuevas detenciones ni la identificación de más víctimas. La operación sigue abierta y podría aportar nuevos detalles sobre la red internacional.
El arresto en Alicante deja una imagen poco habitual: un menor de 16 años señalado como administrador de una trama de ransomware con impacto global. La operación KillSwitch ha permitido desmontar parte de la infraestructura de KillSec, controlar servidores y datos, y poner el foco en el ataque a Infraestructures.cat. La investigación continúa para determinar el alcance total de la red y el destino de los fondos obtenidos.